
搜索到
77
篇与
的结果
-
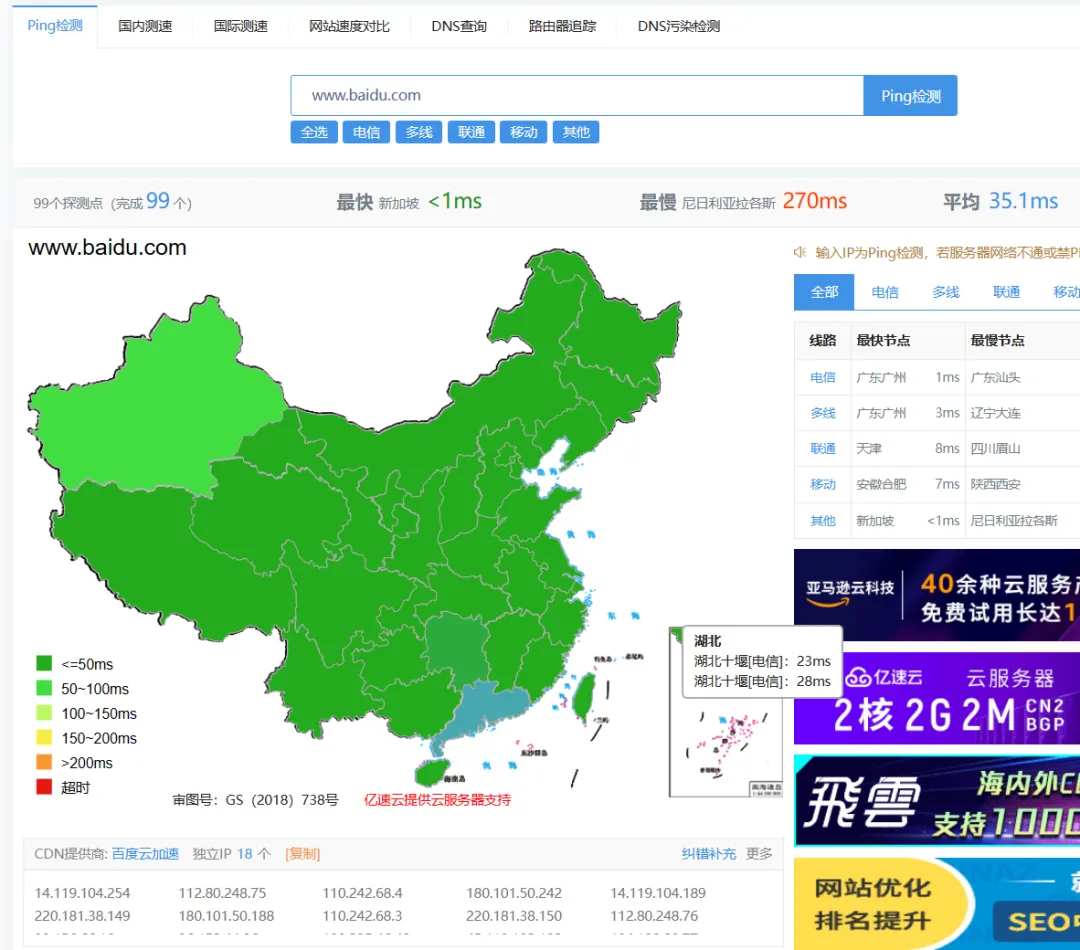
 绕过CDN查找真实IP方法 CDN给用户带来便捷的同时也给取证人员带来了更大的挑战,如果网站存在CDN,那么你拿到的IP也是一个分发的虚拟节点,在这个节点所搜集的信息基本是无用功。所以,我们必须绕过CDN去找到网站的真实IP。常见 CDN 服务商一、国内 CDN 服务商阿里云 CDN百度云 CDN七牛云 CDN又拍云 CDN腾讯云 CDNUcloud360 CDN网宿科技ChinaCache帝联科技二、国外 CDN 服务商CloudFlareStackPathFastlyAkamaiCloudFrontEdgecastCDNetworksGoogle Cloud CDNCacheFlyKeycdnUdomainCDN77判断CDN的存在那么我们要如何判断一个网站是否存在一个CDN呢?方法1:很简单,使用各种多地 ping 的服务,查看对应 IP 地址是否唯一,如果不唯一多半是使用了CDN, 多地 Ping 网站有:http://ping.chinaz.com/http://ping.aizhan.com/http://ce.cloud.360.cn/方法2:使用 nslookup 进行检测,原理同上,如果返回域名解析对应多个 IP 地址多半是使用了 CDN。有 CDN 的示例:无CDN 的示例:绕过CDN寻找真实IP方法1: 查询历史DNS记录查看 IP 与 域名绑定的历史记录,可能会存在使用 CDN 前的记录,相关查询网站有:https://dnsdb.io/zh-cn/ ###DNS查询https://x.threatbook.cn/ ###微步在线http://toolbar.netcraft.com/site_report?url= ###在线域名信息查询http://viewdns.info/ ###DNS、IP等查询https://tools.ipip.net/cdn.php ###CDN查询IP方法2: 子域名查询由于目标服务可能在主站上做好了相应的CDN,但是由于种种原因例如部署费用过高,或者对二级域名不上心等,所以导致二级域名没有部署到CDN,这时我们可以从这个方面入手进行查询。利用子域名搜集工具等搜集到足够的子域名后,便可以对通过子域名进行真实IP的搜集。下面介绍些常用的子域名查找的方法和工具:1)微步在线(https://x.threatbook.cn/)微步在线功能强大,只需输入要查找的域名(如baidu.com),点击子域名选项就可以查找它的子域名了,但是免费用户查询次数有限。如图:2)Dnsdb查询法。(https://dnsdb.io/zh-cn/)只需输入baidu.com type:A就能收集百度的子域名和ip了。如图:3)各种子域名扫描器这里,主要为大家推荐子域名挖掘机,仅需输入域名即可基于字典挖掘它的子域名,如图:在开发网站的时候,开发者可能会将一时疏忽忘记将可能泄露信息的 php探针等处理掉,让我们有机可乘通过谷歌语法去搜集inurl:phpinfo.php inurl:xxxxxx方法3: 网络空间引擎搜索法常见的有以前的钟馗之眼,shodan,fofa搜索。以fofa为例,只需输入:title:“网站的title关键字”或者body:“网站的body特征”就可以找出fofa收录的有这些关键字的ip域名,很多时候能获取网站的真实ip。方法4: 国外主机解析域名大部分 CDN 厂商因为各种原因只做了国内的线路,而针对国外的线路可能几乎没有,此时我们使用国外的DNS查询,很可能获取到真实IP。国外多PING测试工具:https://asm.ca.com/zh_cn/ping.php http://host-tracker.com/ http://www.webpagetest.org/ https://dnscheck.pingdom.com/方法5: 网站邮件头信息比如说,邮箱注册,邮箱找回密码、RSS邮件订阅等功能场景,通过网站给自己发送邮件,从而让目标主动暴露他们的真实的IP,查看邮件头信息,获取到网站的真实IP。方法6: 通过 SSL 证书证书颁发机构 (CA) 必须将他们发布的每个 SSL/TLS 证书发布到公共日志中,SSL/TLS 证书通常包含域名、子域名和电子邮件地址。因此可以利用 SSL/TLS 证书来发现目标站点的真实 IP 地址。CDN 运营商在给服务器提供保护的同时,也会与其服务器进行加密通信(ssl),这时当服务器的 443 端口接入域名时也会在 443 端口暴露其证书,我们通过证书比对便可发现网站的真实 IP 地址。SSL证书搜索引擎: https://censys.io/ipv4?q=github.com 方法7: 网站漏洞查找1)目标敏感文件泄露,例如:phpinfo之类的探针、GitHub信息泄露等。2)XSS盲打,命令执行反弹shell,SSRF等。3)无论是用社工还是其他手段,拿到了目标网站管理员在CDN的账号,从而在从CDN的配置中找到网站的真实IP。方法8: 扫描全网通过Zmap、masscan等工具对整个互联网发起扫描,针对扫描结果进行关键字查找,获取网站真实IP。https://github.com/zmap/zmaphttps://github.com/robertdavidgraham/masscan方法9: 通过 F5 LTM 解码LTM 是将所有的应用请求分配到多个节点服务器上。提高业务的处理能力,也就是负载均衡。当服务器使用 F5 LTM 做负载均衡时,通过对 set-cookie 关键字的解码,可以获取服务器真实 ip 地址。例如:Set-Cookie: BIGipServerpool_9.29_5229=605532106.22012.0000先把第一小节的十进制数,即 605532106 取出来将其转为十六进制数 2417afca接着从后至前,取四个字节出来:CA AF 17 24最后依次转为十进制数 202.175.23.36,即是服务器的真实 ip 地址。方法10: 利用HTTP标头寻找真实原始IP例如,Censys上用于匹配服务器标头的搜索参数是80.http.get.headers.server :,查找由CloudFlare提供服务的网站的参数如下:80.http.get.headers.server:cloudflare总结CDN原本的目的是为了改善互联网的服务质量,提高访问网站速度,然而有些违法网站用了此技术,对我们的取证侦破带来不少麻烦,通过以上介绍一些简单的方法,可以有一定概率查找出CDN背后的真实服务器IP。在办案过程中,如果确认了是国内的CDN厂商的话,也可以尝试去调证。内容源自云捕快取证如有侵权请联系我删除
-
-
-
-
Python实现的微信进群检测(防骚扰、防捣乱、防同行) 摘要:为了监控捣乱者、骚扰者、同行等人群加入微信群,我写了一个监控,实时监控这个人有没有偷偷混进群,如果检测到,就给你手机发送通知。import uiautomation as automation import requests import time def send_results(results, url): payload = {"results": results} try: response = requests.post(url, json=payload) if response.status_code == 200: print("---检测结果已发送至服务器---") else: print(f"发送失败,状态码: {response.status_code}") except requests.RequestException as e: print(f"发送请求时发生错误: {e}") def get_filtered_controls_at_depth(control, target_depth, filter_strings, bypass_strings, current_depth=0, detected_controls=None): if detected_controls is None: detected_controls = set() results = [] try: if current_depth == target_depth: # 如果控件名称包含任何绕过字符串,则跳过该控件 if any(bypass_string in control.Name for bypass_string in bypass_strings): return results # 如果控件名称包含任何过滤字符串且该控件未被检测过,则添加到结果中 if any(filter_string in control.Name for filter_string in filter_strings) and control.Name not in detected_controls: # 只返回控件内容 results.append(control.Name) detected_controls.add(control.Name) except Exception as e: print(f"处理控件信息时发生错误: {e}") try: children = control.GetChildren() for child in children: results.extend(get_filtered_controls_at_depth(child, target_depth, filter_strings, bypass_strings, current_depth + 1, detected_controls)) except Exception as e: print(f"获取子控件时发生错误: {e}") return results def monitor_chat_window(target_depth, filter_strings, bypass_strings, interval, url): detected_controls = set() while True: try: # 获取名为 "ChatWnd" 的窗口 window = automation.WindowControl(ClassName="ChatWnd") if window.Exists(0, 0): results = get_filtered_controls_at_depth(window, target_depth, filter_strings, bypass_strings, detected_controls=detected_controls) # 打印结果 if results: for result in results: print(result) send_results(result, url) else: # 移除每次循环中输出的 "持续为您监控中..." pass except Exception as e: print(f"主循环中发生错误: {e}") send_results(f"主循环中发生错误: {e}", url) # 等待指定的时间间隔 time.sleep(interval) if __name__ == "__main__": # 配置参数 target_depth = 12 # 检测的控件的深度(这里是固定的检测进群记录就是深度12别修改) filter_strings = ["Gcn"] # 要检测的字符串 bypass_strings = ["移出了群聊"] # 要绕过检测的字符串 interval = 1 # 检测的频率(秒) url = "https://xxxxxxxxx" # 接收监控结果的URL try: print("持续为您监控中...") # 只输出一次 # 开始监控 monitor_chat_window(target_depth, filter_strings, bypass_strings, interval, url) except KeyboardInterrupt: print("检测程序被中断,正在退出...") # 发送中断信息到服务器 send_results("检测程序被中断", url) print("程序已退出")这段代码的主要功能是通过监控名为 “ChatWnd” 的窗口,检查控件的名称是否包含特定的过滤字符串,并将检测结果通过 HTTP POST 请求发送到指定的URL,其背后的原理是通过 Python uiautomation 这个库去读取微信电脑版界面的控件去解析到具体的信息。如何使用打开微信电脑版你要监控的群单独拉出来在代码中的【要检测的字符串】中配置你要检测的微信用户昵称配置接收通知的URLCMD运行python程序即可开始检测整个过程请保持你要监控的群是不关闭的状态(最小化是可以的)打开微信电脑版你要监控的群单独拉出来CMD运行python程序即可开始检测接收到通知
-
Centos系统还原官方yum源 {alert type="info"}Tip:Centos官方已经宣布结束Centos6的支持,所以仓库地址已经从mirror.centos.org变成了vault.centos.org建议大家尽量使用新的版本,以免出现安全风险!{/alert}Centos6:cd /etc/yum.repos.d/ rm -rf CentOS-* rpm -Uvh --force https://vault.centos.org/6.10/os/x86_64/Packages/centos-release-6-10.el6.centos.12.3.x86_64.rpm yum clean all yum makecache yum update -yCentos7:cd /etc/yum.repos.d/ rm -rf CentOS-* rpm -Uvh --force http://mirror.centos.org/centos-7/7.9.2009/os/x86_64/Packages/centos-release-7-9.2009.0.el7.centos.x86_64.rpm yum clean all yum makecache yum update -yCentos8:cd /etc/yum.repos.d/ rm -rf CentOS-* rpm -Uvh --force http://mirror.centos.org/centos-8/8/BaseOS/x86_64/os/Packages/centos-linux-release-8.3-1.2011.el8.noarch.rpm yum clean all yum makecache yum update -y
-
如何查询微信是被谁举报投诉的? 最近tx又搞事情了,QQ大面积冻结封号。当然,这不单单指QQ,想必有很多朋友碰到过微信无缘无故被人投诉了,这种情况对生活和工作还是有影响的;下面傲世给大家分享一下如何去查询微信是被谁举报封的?微信被封或者出风险的朋友们可以试试看。1.微信公众号【微信团队】--底部菜单栏“帮助中心”--底部菜单栏"意见反馈"--点最下面一项"其他"选项--下拉到最底部选择“其他异常反馈”进入2.在意见栏输入“{alert type="success"}我的账号无缘无故被人恶意投诉,严重影响正常工作和沟通。请求严查此人为何恶意投诉我。需要给出个合理的理由{/alert}“诸如此类的话语(请勿照抄,自己发挥一下文笔),然后填写自己的联络电话,点击提交即可3.大概一天左右的时间吧,腾讯客服就会给出反馈,之后在推送的回馈处点击进去查看结果,会弹出”处理详情“的页面4.可以看到投诉你的人微信号的前两位和后两位,还有投诉你的原因和时间,我们可以根据这个在好友列表中去找到这个人
-
Nginx如何隐藏网址中的php后缀名 首先打开nginx.conf配置文件;添加如下内容:location / { ttry_files $uri $uri/ $uri.php$is_args$args; }这样,我们在访问网站时nginx会自动将网址中的.php替换删减掉,就可以实现隐藏后缀名.php的效果。小科普:try_files是nginx中的一个指令,有点类似于rewrite,用于尝试寻找指令后面指定路径的文件或目录并返回。$uri表示当前请求的URI路径,也就是URL域名后面的路径,不带参数。$ is_args表示如果请求的URL中带有参数,则$is_args代表的是“?”,如果请求的URL中没有参数则返回空字符串,用于传参用。$args表示请求URL中的完整的参数。
-
为网页图片加上loading="lazy"延迟加载资源(懒加载) 那么问题来了,哪些场景业务需要用到图片懒加载技术呢?答:当前页面图片元素过多,避免不必要的流量浪费;如果不是需要加载很多图片的话那还是不要用了,影响用户体验~使用方法<img src="load.jpg" loading="lazy" alt="Hello" />你没看错,和普通的img标签相比,只多出了loading="lazy"这个属性,就是这么简单;它就是今天所要了解的主角。可选值loading="lazy" loading="eager"lazy 懒加载,即:延迟获取资源。eager 立即加载,即:缺省值,你不加这个loading属性,它默认就是这个。
-
一行命令在Linux和Window生成任意大小文件 Linux:使用dd命令,一般系统都会自带,不需要额外安装;格式为:dd if=/dev/zero of=要生成的文件 bs=读入的block大小 count=读取的block个数示例:在/home目录下创建一个后缀名为“.log”的文件100MB大小 dd if=/dev/zero of=/home/100.log bs=1M count=100 1GB大小 dd if=/dev/zero of=/home/1024.log bs=1M count=1024 10GB大小 dd if=/dev/zero of=/home/10240.log bs=1M count=10240Windows:使用fsutil命令,Windows已自带了这个命令,直接使用即可;以管理员身份运行“命令提示符”或“Windows 终端”命令的格式为:fsutil file createnew 新文件名 文件大小示例:在D盘根目录下创建一个名为“pjax.log”的文件(这里注意一下,路径使用反斜杠)1MB大小 fsutil file createnew D:\pjax.log 1048576 100MB大小 fsutil file createnew D:\pjax.log 104857600 1GB大小 fsutil file createnew D:\pjax.log 1073741824